開催予定のイベント

| 参加枠 | 申込形式 | 参加費 |
|---|---|---|
無料参加(オンライン) | 先着順 | 無料 |
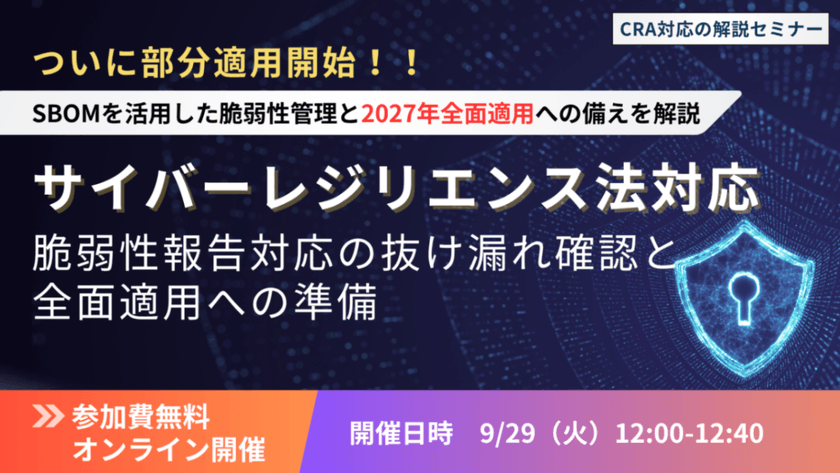
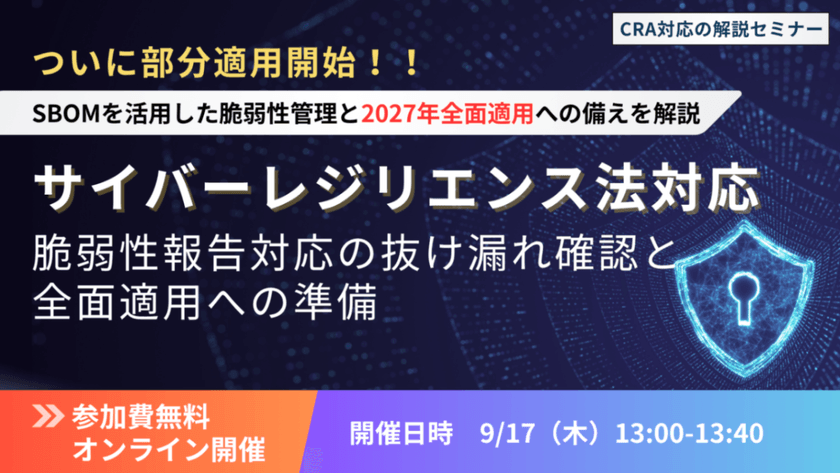
脆弱性報告対応の抜け漏れ確認と全面適用への準備
~脆弱性報告の実務から、SBOMによる管理、全面適用に向けた対応まで~
CRAでは、2026年9月11日より、脆弱性報告義務の適用が開始されています。
これにより対象製品をEU市場へ提供する企業には、脆弱性の検知から影響範囲の確認、
対応判断、修正・検証、報告までの一連の対応を適切に行うための体制や運用が求められます。
一方で、実際に対応を進める中では、
・脆弱性を検知した際に、必要な情報を収集・確認できているか
・脆弱性の影響範囲や対応状況を適切に管理できているか
・関係部門と連携しながら、継続的に対応できる運用になっているか
など、自社の対応体制や運用に抜け漏れがないかとご不安な方もいらっしゃるのではないでしょうか。
本ウェビナーでは、CRAにおける脆弱性対応・報告の実務例を取り上げ、
脆弱性の検知から影響範囲の確認、対応・報告までを解説します。
あわせて、SBOMを活用した脆弱性情報や対応状況の一元管理について、
弊社の脆弱性管理サービス「SBOM+」のデモンストレーションを交えてご紹介します。
2027年12月の全面適用に向けての対応事項についても触れますので、
ご興味をお持ちいただけた方はぜひエントリーください。