
| 参加枠 | 申込形式 | 参加費 |
|---|---|---|
オンライン視聴 | 先着順 | 無料 |
「脆弱性って、実際にはどうやって見つけているの?」
「セキュリティエンジニアは、攻撃者の視点でどう考えているの?」
Webセキュリティの重要性はわかっていても、実際のハッキング手順を見る機会は多くありません。
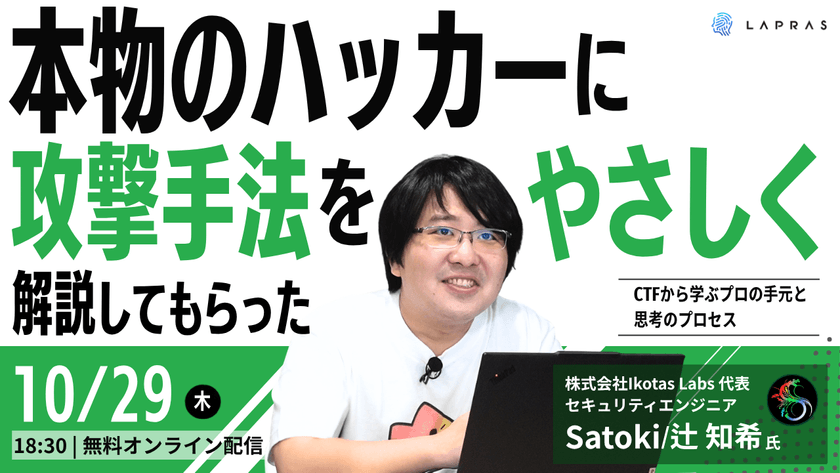
本イベントでは、セキュリティエンジニアのSatokiさんが登壇!
ハッキングコンテスト CTF の課題を題材に、プロがどこを疑い、何を試し、
どうハッキングを成功させるのか、その思考プロセスと手さばきを実演・解説します。
あわせて 「同じ課題にAIが挑戦したらどうなるか?」 も比較。
プロの着眼点とAIの動きの違いもじっくり紐解きます。
CTFの基本から解説するため、参加したことがない方も大丈夫です。
解説を聞きながら一緒に楽しみ、Webセキュリティに詳しくなりましょう!
※解説・実演パートについては、事前収録したものを配信します。
※質疑応答ではご本人がリアルタイム参加。直接質問していただけます!
株式会社Ikotas Labsの代表で、AI×セキュリティの最前線で活動。
CTFプレイヤー、バグハンターとしても活動。日本トップのCTFチームBunkyoWesternsのコアメンバーで、数多くの国内CTFの運営にも貢献。国際的なセキュリティカンファレンス、Hack Fes. 2024、AVTOKYO(2020、2023、2024、2025)、Security Analyst Summit 2024、m0leCon 2025、TyphoonCon Seoul 2025、HITCON 2025、DefCamp 2025、Queen City Conference 0x3、Kernelcon 2026などで多数の登壇実績を持つ。DEF CON CTFの決勝大会出場経験があり、GoogleやFirefoxといった主要なWebサービス・ソフトウェアの脆弱性を発見・報告していることでも知られる。
開催日時:10月29日(木) 18:30〜21:00終了予定
場所 :オンライン (アーカイブ配信あり)
参加費 :無料
主催 :LAPRAS株式会社
※ご参加にはLAPRASへの登録・ログインが必要です。(所要時間約5分)
恐れ入りますが、事前にご対応のほどお願いいたします。
| 時間 | 内容 |
|---|---|
| 18:30〜 | オープニング |
| 18:35〜20:15 | Satokiさんによる実演・解説(事前収録) |
| 20:15〜20:45 | 質疑応答 |
| 20:45〜 | クロージング |
※タイムスケジュールは予告なく変更される場合がございます。
TECHPLAYにてお申し込みください
当日のご視聴には「LAPRAS」へのご登録が必要です。(アカウント登録5分で完了!)
本イベントで紹介する攻撃手法は、学習のために用意したCTFの問題環境に対して行うものです。許可を得ていないシステムに対して試すことは、法律で禁止されています。絶対におやめください。
運営の状況によりスケジュール、内容は変更となる場合があります。