
| 参加枠 | 申込形式 | 参加費 |
|---|---|---|
イベント参加 | 先着順 | 無料 |
「うちは狙われるような規模の会社ではない」「クラウドやSaaSを使っているから、セキュリティは任せておけば大丈夫」。そう考えている間にも、企業の情報漏えいの公表は続いています。
Webアプリケーションの脆弱性診断を手がけるIssueHunt社が、直近に公表された国内の情報漏えい24事案を分析したところ、侵入経路が判明した事案の多くは、高度なサイバー攻撃ではなく、Webサイトの機能やAPI、設定の不備を突かれたものでした。また、自社ではなく、業務を預けていたクラウドサービスが侵害されたことで、情報が漏えいした事案も相次いでいます※。
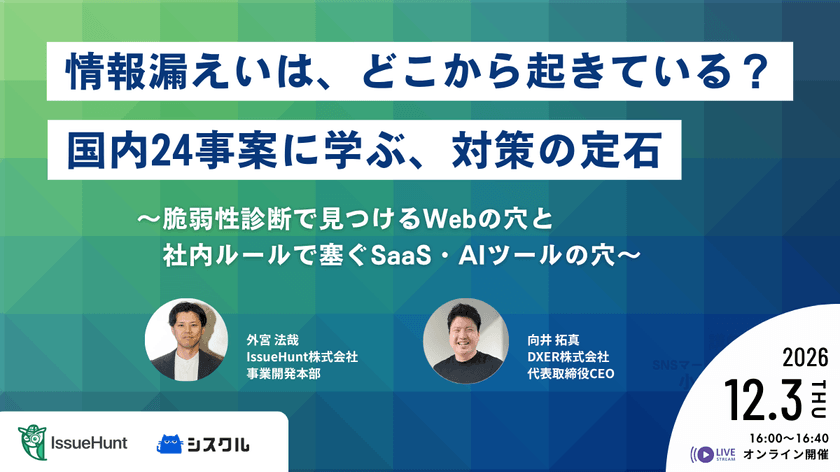
本ウェビナーでは、「国内セキュリティインシデント動向レポート」を発行するIssueHunt社に、24事案から見えた情報漏えいの入口と、脆弱性診断でWebの穴を見つける考え方を、対談形式で伺います。
後半では、脆弱性診断では見つからない「内側の穴」として、SaaSやAIツールに情報を預ける前に決めておきたい社内ルールの定石をDXERよりお伝えします。
※IssueHunt「国内セキュリティインシデント動向レポート」(2026年10月)より。2026年10月1日〜26日に公表された国内24事案が対象です。
※対談形式のため、上記の内容は変更になる可能性もあります。
開催日時:2026年12月3日(木)16:00〜16:40
参加費:無料
開催場所:オンライン開催(Zoomにて配信)
「TECH PLAY」にて直接お申し込みください。
IssueHunt株式会社
事業開発本部
新卒で大手銀行系証券会社に入社後、ベンチャー企業に転職し新規事業を立ち上げ。その後、M&A仲介業に携わり、主にPEファンドの企業買収、EXITを支援。そこで、企業統合におけるシステム構築や運用体制、セキュリティの重大さを知り、IssueHuntにジョイン。

DXER株式会社
代表取締役CEO
大学で機械学習を研究する傍ら、都内スタートアップでのインターンをきっかけにITの道へ。楽天、グリー子会社リミア(現グリーライフスタイル)と日系メガベンチャー2社でビジネス経験を積み、当時米ユニコーン企業だったHubSpot Japanの黎明期にカスタマーサクセス・デジタルマーケティングを担当。
日米の社内ITの格差を痛感し、「DXの一丁目一番地は社内ITにある」との確信から2020年にDXER株式会社を創業。「ひとりひとりのIT体験から、組織の成果を巡らせる」をミッションに掲げる。