| 参加枠 | 申込形式 | 参加費 | 参加者 |
|---|---|---|---|
オンライン参加枠 | 先着順 | 無料 | 1人 / 定員50人 |
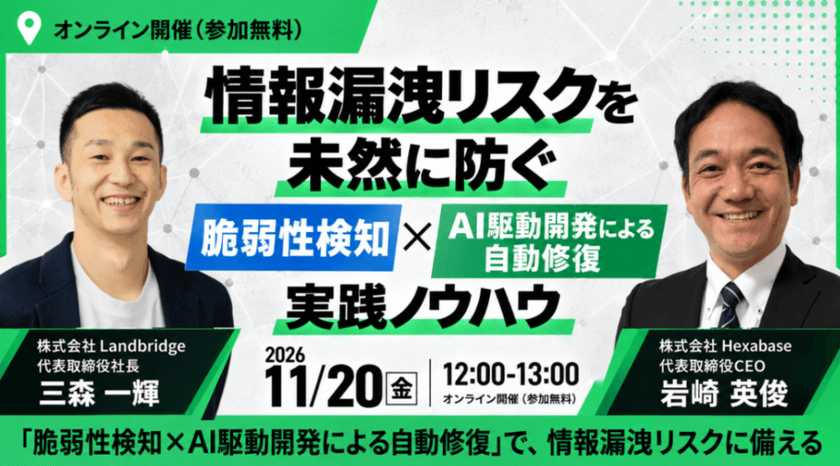
LandBridge × Hexabase 共同ウェビナー
見つけるだけでは、リスクは減らない ― 検知から修復までをつなぐ実装の話
老朽化・放置されたシステムの脆弱性は、いまもサイバー攻撃の主要な侵入口になっています。NTT-ATの調査ではVPN装置がランサムウェアの主な侵入口として挙げられ、デジタル庁の政府共通システム(GSS)でもVPNの脆弱性が突かれ、最大24.6万件の情報が漏えいした可能性が報告されました。Windows 10のサポート終了(2025/10)やCISAによるEOLエッジ機器の是正指令(2026/2)も、同じ文脈にあります。
一方で、「見つける」仕組みはすでに揃っています。海外のQualysやTenable、Wiz、Snykに加え、国内でもAeyeScan、Aikido Security、VAddyなど、クラウド型で常時スキャンできるサービスが普及しました。日次の継続スキャンも、もう珍しくありません。
問題はその先です。検知した脆弱性も、市販のOSやミドルウェア、サードパーティ製品であればベンダー公式のパッチを当てられます。しかし老朽化した自社独自のレガシーシステム、たとえばスクラッチ開発の基幹システムには、当てられるパッチがそもそも存在しません。誰かがコードを書いて直すしかなく、この工程が開発リソース不足とレビュー速度の限界でボトルネックになっている企業が少なくありません。
本ウェビナーのテーマは一つです。「見つける」で止まっている脆弱性対策を、「AI駆動開発で直し続ける」ところまで一気通貫にするにはどうすればよいか。
LandBridgeとHexabaseは、いずれも実際にAI駆動開発を行っている実務者です。検査して終わりではなく「作る・直す」側の視点から、脆弱性対応をどう高速化するかを具体的にお話しします。
※ 特定の脆弱性診断ツールの使い方を解説する回ではありません。検知のその先に課題を感じている方に、最も有用な内容です。
| 時間 | 内容 |
|---|---|
| 12:00 - 12:05 | オープニング/趣旨説明 |
| 12:05 - 12:20 | [Hexabase]老朽化システムは、なぜ狙われ続けるのか 脆弱性診断の市場はすでに競合が多い一方、「直す」工程は手つかずのまま残されています。デジタル庁GSSの事案などを交えて、その実態を整理します。 |
| 12:20 - 12:35 | [LandBridge]開発現場から見える、老朽化システムの実態 AIを活用したモダナイゼーションの実例を、現場の視点からお話しします。 |
| 12:35 - 12:50 | [Hexabase]「検知→AI駆動修復」を一貫して自動化する 修正案の生成からレビュー・検証・適用までをつなぐ仕組みと、それを実行できる組織をつくるためのAI駆動開発力の鍛え方をご紹介します。 |
| 12:50 - 12:57 | [対談]LandBridge × Hexabase 「見つかった脆弱性はなぜ直らないのか」「修復を内製化するには」を軸に掘り下げます。 |
| 12:57 - 13:00 | Q&A/クロージング |
LandBridge株式会社 代表取締役社長 三森 一輝
株式会社 Hexabase 代表取締役CEO 岩崎 英俊
| 項目 | 内容 |
|---|---|
| 開催日時 | 【2026年 11月 20日(金)】12:00 - 13:00 |
| 開催形式 | オンライン |
| 参加費 | 無料 |
| 定員 | 【50】名(先着順) |
| 主催 | LandBridge株式会社/株式会社Hexabase |